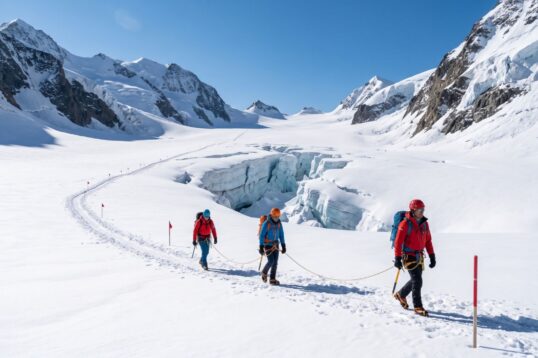
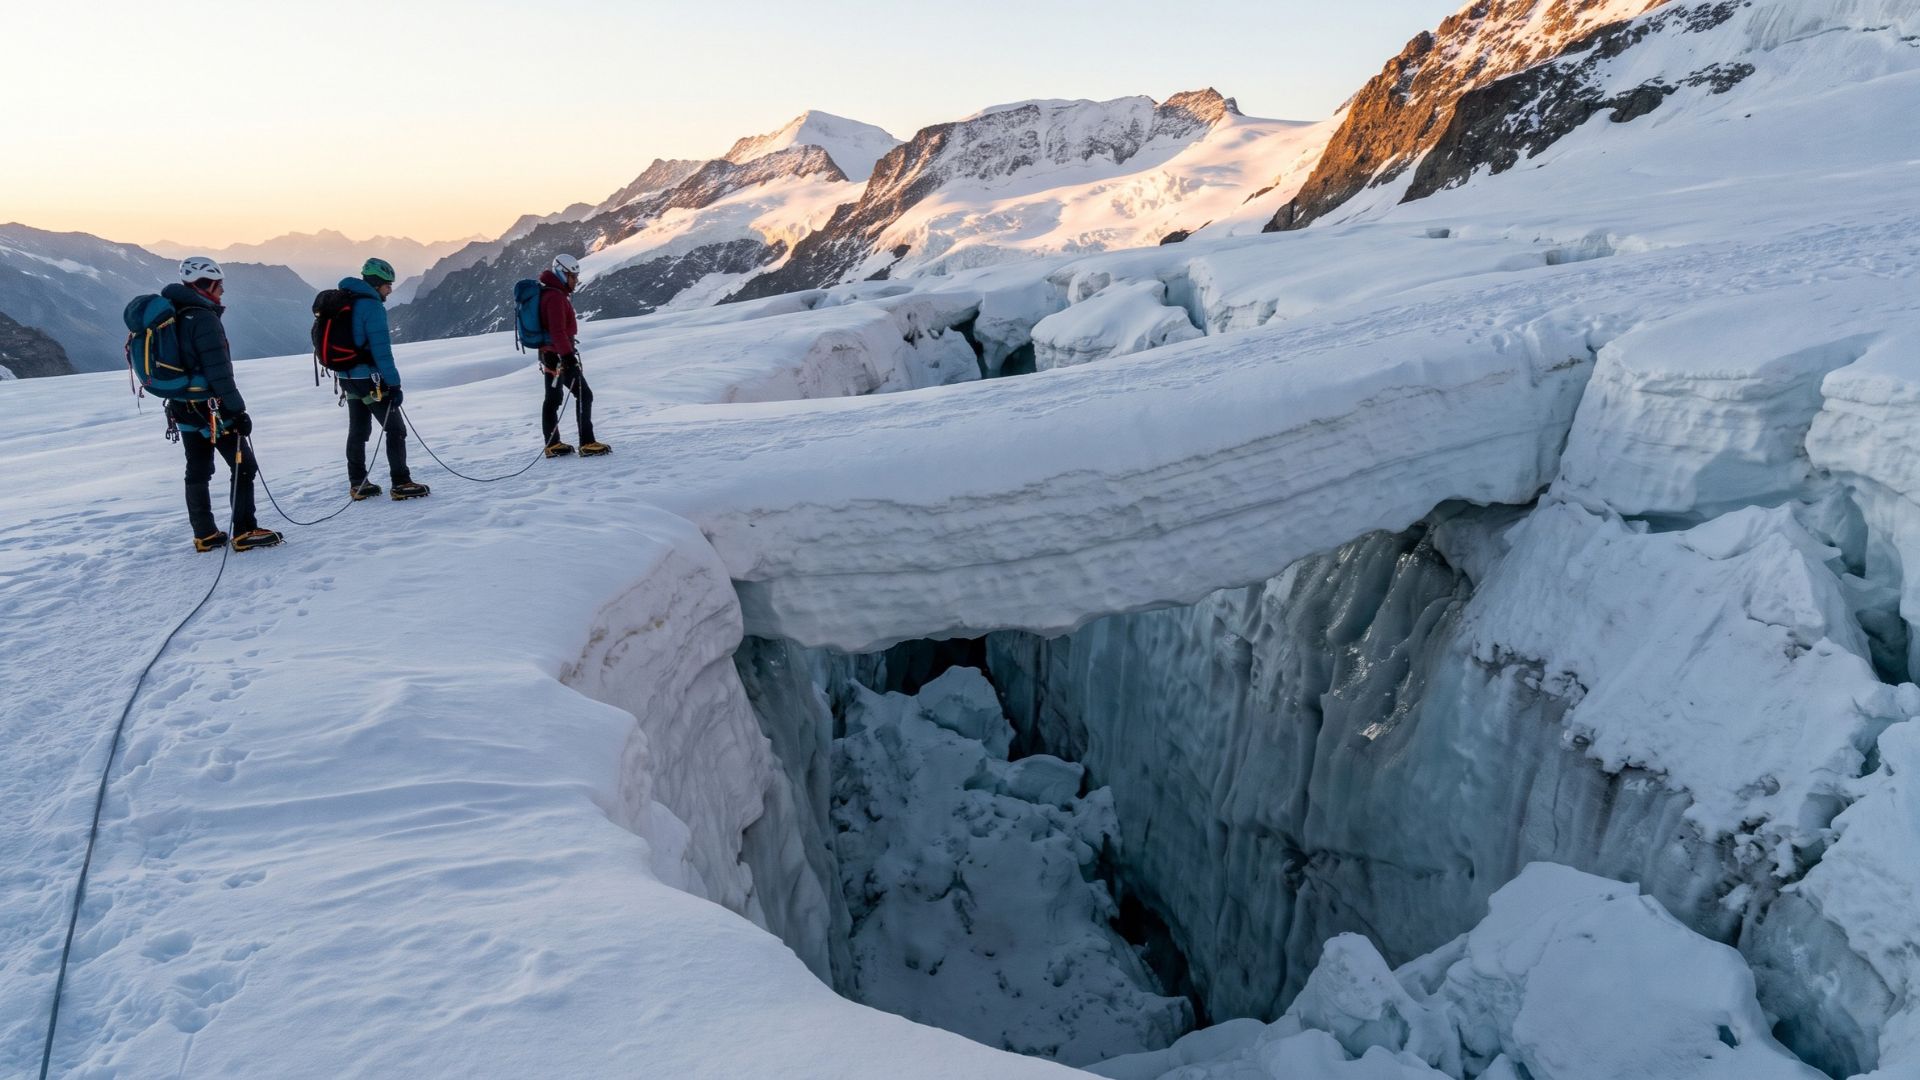
Chi ha attraversato un ghiacciaio lo sa: il pericolo non è il crepaccio che vedi. È quello coperto da un ponte di neve. La superficie sembra solida, le tracce di chi è passato prima ti rassicurano, e il passo successivo è quello che non ritorna.
La NIS2, per molte PMI italiane, è esattamente questo: un ponte di neve. Sembra un tema che riguarda “gli altri” — le grandi utility, gli ospedali, le banche. Fino al giorno in cui un cliente strategico invia un questionario di sicurezza, una clausola contrattuale nuova, o una richiesta di audit al fornitore.
Il ponte di neve: perché ottobre 2026 cambia le regole
Il D.Lgs. 138/2024, che recepisce la Direttiva (UE) 2022/2555, è in vigore dal 16 ottobre 2024. I primi due anni sono stati di censimento e impostazione: registrazioni sul portale ACN, categorizzazione delle attività, notifica degli incidenti operativa da gennaio 2026.
Ora la fase cambia natura:
- per i soggetti in elenco dal 2025, le evidenze documentali delle misure di sicurezza di base sono attese entro fine ottobre 2026;
- da ottobre 2026 l’ACN può avviare le attività di verifica, chiudendo la cosiddetta “fase di accompagnamento”.
Tradotto: la stagione in cui si poteva “iniziare a guardarci” è finita. Si entra in quella in cui si dimostra.
Tre convinzioni che espongono la PMI
Nei cantieri che seguo, il problema raramente è tecnico. È una convinzione sbagliata, ripetuta abbastanza a lungo da diventare policy aziendale non scritta.
1. “Non siamo soggetti NIS2, quindi non ci riguarda”
È la trappola più diffusa. Molte PMI non rientrano direttamente nel perimetro. Ma i loro clienti sì.
La normativa chiede ai soggetti obbligati di gestire il rischio cyber lungo la catena di fornitura. Il risultato pratico è una pressione che scende a cascata:
- questionari di sicurezza da compilare per mantenere la qualifica di fornitore;
- clausole contrattuali su notifica incidenti, continuità e accessi remoti;
- audit di seconda parte, con tempi di risposta stretti.
La PMI non riceve una sanzione dall’ACN. Riceve qualcosa di più immediato: l’esclusione dall’albo fornitori di un cliente che vale il 20% del fatturato.
2. “È un tema dell’IT”
Il decreto assegna agli organi di amministrazione il compito di approvare le misure di gestione del rischio e di sovrintenderne l’attuazione, con obblighi di formazione e una responsabilità diretta.
Delegare la NIS2 al responsabile IT — spesso una persona sola, già satura — significa lasciare la decisione di rischio d’impresa al livello che non ha né il mandato né il budget per prenderla. È un problema di Governance, non di firewall.
3. “Abbiamo l’antivirus e il backup”
Gli strumenti sono necessari, ma la conformità si dimostra con processi e documenti: chi decide, chi notifica, entro quando, con quali evidenze.
La notifica di un incidente significativo segue tempi rigidi: una pre-notifica entro 24 ore, una notifica entro 72 ore, una relazione finale entro un mese. Se l’azienda non sa chi è il referente, chi raccoglie le informazioni e chi firma, le 24 ore passano in riunioni.
🏔️ L’Occhio dello Sherpa — Calcola il tuo crepaccio in 15 minuti Prima di discutere di budget cyber, misura l’esposizione. Tre numeri, da chiedere al CFO:
- Margine operativo giornaliero (EBITDA annuo / giorni lavorativi).
- Giorni di fermo realistici dopo un ransomware su ERP e produzione (chiedete all’IT un numero onesto, non quello del piano di disaster recovery mai testato).
- Fatturato dei clienti che oggi vi chiedono requisiti di sicurezza. Il prodotto dei primi due più la quota a rischio del terzo è il vostro crepaccio. Di solito supera di molto il costo dell’adeguamento.
La Tassa dell’Inerzia, versione cyber
In Business Evolution Lab misuriamo la Tassa dell’Inerzia — il costo silenzioso di processi lenti, decisioni accentrate e silos — tra il 6% e il 15% del fatturato. Sul fronte cyber, la tassa si paga in quattro valute:
- Fermo operativo: linee ferme, ordini non evasi, magazzino cieco.
- Perdita commerciale: qualifica fornitore sospesa, gare perse per requisiti non dimostrabili.
- Esposizione sanzionatoria per i soggetti in perimetro: la Direttiva fissa massimali fino a 10 milioni di euro o al 2% del fatturato mondiale per i soggetti essenziali, e fino a 7 milioni o all’1,4% per quelli importanti.
- Valore d’impresa: in una due diligence M&A o in un passaggio generazionale, un’azienda senza governance cyber documentata vale meno. Il compratore lo sconta dal prezzo.
La differenza rispetto ad altre forme di inerzia è il profilo del rischio: non è un’erosione lenta dei margini, è un evento binario. Un lunedì l’azienda funziona, il martedì no.
Il fattore umano: il varco più frequentato
La maggior parte degli incidenti non entra da una vulnerabilità esotica. Entra da una mail credibile, da una password riutilizzata, da un fornitore con accesso remoto mai revocato.
Qui la PMI ha un secondo problema, meno visibile: la Change Fatigue. Il team ha appena digerito il nuovo ERP, la riorganizzazione commerciale, forse la certificazione ESG. Arriva “un altro progetto di compliance” e la reazione è prevedibile: adesione formale, comportamento invariato.
Una policy firmata e non vissuta è un altro ponte di neve. Regge finché nessuno ci cammina sopra.
🧭 L’Occhio dello Sherpa — Tre domande per il prossimo CdA
- Quando abbiamo testato l’ultima volta il ripristino da backup, con un cronometro in mano? Se una delle risposte è “dovremmo verificare”, il crepaccio è mappato. Ora va attraversato.
- Chi, nominativamente, decide se un incidente va notificato all’ACN entro 24 ore?
- Quali fornitori hanno oggi accesso remoto ai nostri sistemi, e chi li ha autorizzati?
Dove si colloca nel Business Evolution Program
La NIS2 non è un modulo a parte. Attraversa il percorso:
- Change Readiness: misurare il clima prima di imporre l’ennesimo cambiamento;
- Architecture & Governance: portare la decisione di rischio al livello che ha mandato e budget;
- Embedding & Agile Culture: trasformare la conformità in comportamento quotidiano, non in un faldone.
Come si costruisce questa sequenza in 90-120 giorni lo vedremo nella seconda parte.
Prima di mettere il piede sul ponte di neve Prenotate la Fase 0: Assessment Strategico di 60 minuti.
Mappiamo insieme la vostra esposizione reale — normativa, commerciale e operativa — e individuiamo il primo chiodo da piantare.
Prenota adesso un’analisi gratuita.
FAQ
Ecco le risposte ai dubbi più frequenti che affronto quando inizio una nuova scalata con un imprenditore
“La mia azienda non è nell’elenco ACN. Posso ignorare la NIS2?“
Risposta: Sul piano sanzionatorio diretto, probabilmente sì. Sul piano commerciale, no: se i vostri clienti sono soggetti NIS2, i requisiti arriveranno via contratto e qualifica fornitore. Conviene arrivarci preparati, non inseguire il questionario.
“Non basta affidare tutto a un consulente IT o a un software?“
Risposta: Gli strumenti servono, ma nessun prodotto rende un’azienda conforme in automatico. La norma chiede che sia l’organo amministrativo ad approvare e sovrintendere. Il tecnico esegue, la Proprietà decide.
“Quanto costa adeguarsi?“
Risposta: Dipende dal punto di partenza, e chi vi dà un numero senza averlo misurato sta indovinando. Il confronto corretto è con l’esposizione: margine giornaliero per giorni di fermo, più il fatturato dei clienti che chiedono requisiti.
“Siamo piccoli, chi dovrebbe attaccare proprio noi?“
Risposta: Gli attacchi più frequenti non scelgono l’azienda, scelgono la vulnerabilità. Le PMI sono spesso usate come porta d’ingresso verso clienti più grandi: è esattamente il motivo per cui quei clienti oggi vi chiedono garanzie.
“Il team è già sotto pressione. Come evito di caricarlo ancora?“
Risposta: È la domanda giusta, ed è il motivo per cui la NIS2 va trattata come progetto di cambiamento e non solo di compliance. Si parte da poche regole chiare, con responsabili nominati, e si misura l’adozione reale.
La tua azienda ha una sfida specifica che non è tra queste? Parliamone.